Domain dns-test.de kaufen?
Wir ziehen mit dem Projekt
dns-test.de um.
Sind Sie am Kauf der Domain
dns-test.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain dns-test.de kaufen?
Was ist am Ende des Anime Rewrite denn überhaupt passiert?
Am Ende des Anime Rewrite wird die Welt von einem großen Ereignis namens "Salvation" transformiert. Die Protagonisten werden in eine neue Welt versetzt, in der ihre Wünsche und Träume erfüllt werden. Es wird angedeutet, dass sie ein neues Leben beginnen und ihre Vergangenheit hinter sich lassen können. **
Was ist ein DNS Test?
Ein DNS-Test ist ein Verfahren, bei dem die Funktionalität und Zuverlässigkeit eines Domain Name Systems (DNS) überprüft wird. DNS ist ein wesentlicher Bestandteil des Internets, da es Domainnamen in IP-Adressen umwandelt, um den Datenverkehr zwischen Computern zu ermöglichen. Ein DNS-Test kann verschiedene Aspekte des DNS überprüfen, wie die Geschwindigkeit der Namensauflösung, die Verfügbarkeit von DNS-Servern und die Konsistenz der DNS-Datenbanken. Durch regelmäßige DNS-Tests können Probleme frühzeitig erkannt und behoben werden, um die reibungslose Funktion von Websites und anderen Internetdiensten sicherzustellen. **

Ähnliche Suchbegriffe für URL-Rewrite
Top-Angebote
Produkte zum Begriff URL-Rewrite:
-
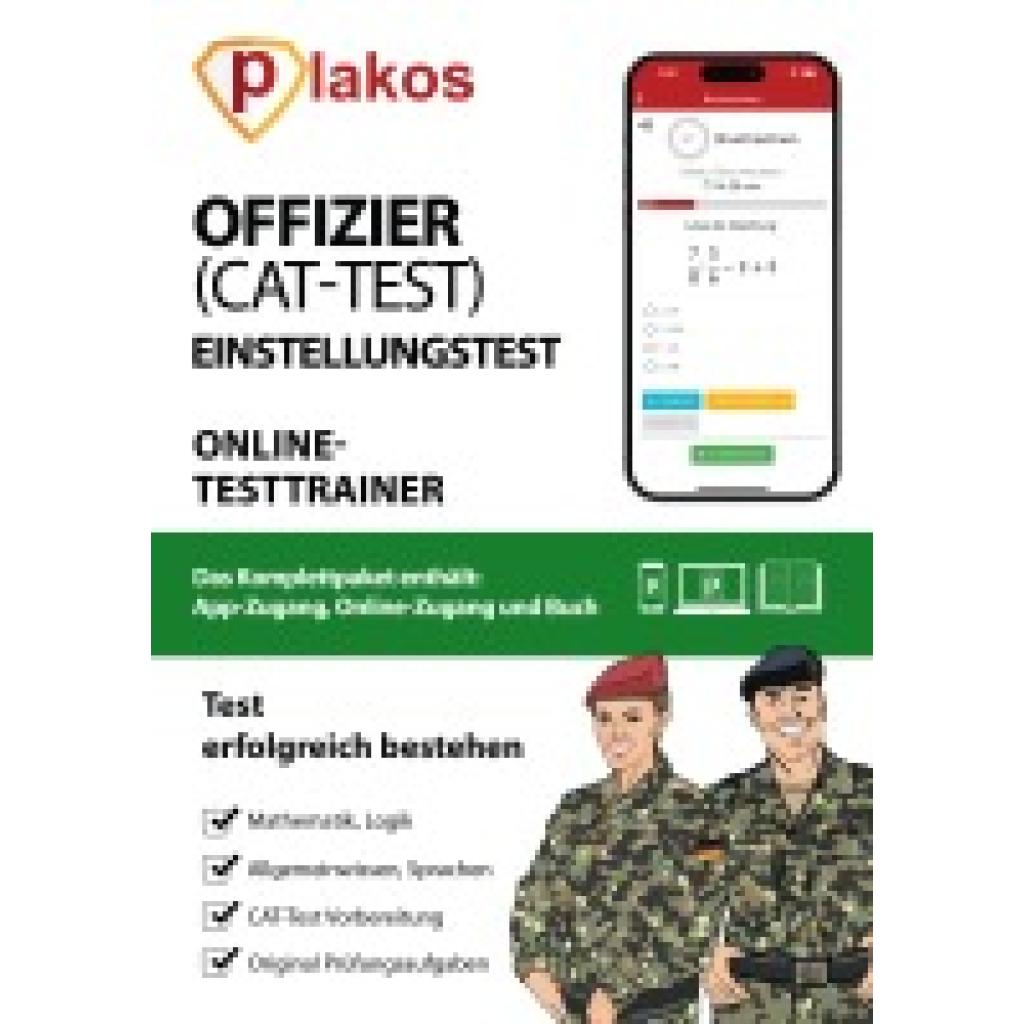
Offizier Einstellungstest (CAT Test)Offizier Einstellungstest (CAT Test) , Offizier Einstellungstest (CAT-Test) Testtraining für Allgemeinwissen, Logisches Denken (Logik), Mathematik, Deutsch, Englisch, Konzentration PERFEKTE VORBEREITUNG: Das Komplettpaket enthält das Bundeswehr-Einstellungstest-BUCH (Hardcover) und -eBook der Amazon-Bestseller-Autoren Philipp Silbernagel, Waldemar Erdmann und Philip Jeske im Wert von 49,99 EUR, Einstellungstest-APP und ONLINE-Testtrainer mit lebenslangem Zugriff auf über 2.000 Aufgaben und Übungen mit Lösungen und Videos Ausbildung oder Berufseinstieg - der Testtrainer für alle Arten von Einstellungstests ist sowohl für Fach- als auch für Führungskräfte geeignet. STARKE INHALTE: Aufgaben direkt am Smartphone, Laptop oder Tablet bearbeiten und lernen. Von Personalverantwortlichen empfohlen! VON KUNDEN EMPFOHLEN: Tausende Bewerber setzen jedes Jahr auf die Vorbereitungspakete von Plakos und sichern sich dadurch einen Vorteil gegenüber anderen Bewerbern. Besonders die schweren Aufgaben werden im Detail erläutert, teilweise sogar mit Video. Das sorgt für einen hohen Lernerfolg. Die Inhalte sind auch für die Vorbereitung auf das Assessment Center und das anschließende Vorstellungsgespräch geeignet, da dort häufig Fragen zur Bundeswehr allgemein oder zu Politik und Gesellschaft gestellt werden. Nutze deine Chance und bereite dich JETZT mit unserem Komplettpaket auf deinen Eignungstest vor! Es macht keinen Unterschied, ob du Feldwebel oder Offizier werden möchtest, den Eignungstest bei der Bundeswehr musst du auf jeden Fall zunächst erfolgreich durchlaufen. Die Aufgaben wurden in unseren Online-Programmen bereits von tausenden Kunden absolviert und konnten somit bereits vielen Bewerbern helfen, ihrem Traumberuf ein Stück näher zu kommen. , Armaturenbretter > Innenausstattung , Erscheinungsjahr: 20231124, Inhalt/Anzahl: 1, Seitenzahl/Blattzahl: 339, Keyword: CAT Test; Eignungstest CAT; Eignungstest Offizier; Einstellungstest CAT; Einstellungstest Offizier; Offizier; Offizier CAT Test; Offizier Einstellungstest (CAT Test), Fachschema: Bewerbung~Bundeswehr~Andragogik~Bildung / Erwachsenenbildung~Erwachsenenbildung, Fachkategorie: Erwachsenenbildung, lebenslanges Lernen~Kinder/Jugendliche: Sachbuch: Arbeit & Gesellschaft~Kinder/Jugendliche: Persönliche und soziale Themen: Behinderung und besondere Förderung, Warengruppe: HC/Erwachsenenbildung, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 213, Breite: 150, Höhe: 34, Gewicht: 796, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie aktualisiere ich die URL bei der Fritzbox DNS?
Um die URL bei der Fritzbox DNS zu aktualisieren, müssen Sie die Einstellungen der Fritzbox aufrufen. Gehen Sie dazu in Ihrem Webbrowser auf die IP-Adresse der Fritzbox (standardmäßig 192.168.178.1) und loggen Sie sich mit Ihrem Benutzernamen und Passwort ein. In den DNS-Einstellungen können Sie dann die URL aktualisieren und speichern. **
-
Wie kann man einen homographischen Angriff durch DNS-Kontrolle, IP-Server-Abgleich, IP-Authentifizierung und URL-Übereinstimmung vermeiden?
Um einen homographischen Angriff zu vermeiden, sollten mehrere Maßnahmen ergriffen werden. DNS-Kontrolle beinhaltet die Überprüfung der DNS-Einträge auf verdächtige oder gefälschte Domains. Der IP-Server-Abgleich stellt sicher, dass die IP-Adresse des Servers mit der erwarteten IP-Adresse übereinstimmt. IP-Authentifizierung erfordert eine Überprüfung der Identität des Servers, um sicherzustellen, dass er legitim ist. Die URL-Übereinstimmung stellt sicher, dass die URL korrekt geschrieben ist und keine verdächtigen Zeichen enthält, die auf einen homographischen Angriff hinweisen könnten. **
-
Kannst du einen DNS-Test mit Popel durchführen?
Nein, ein DNS-Test kann nicht mit Popel durchgeführt werden. Ein DNS-Test ist ein Verfahren zur Analyse der DNA, um genetische Informationen zu erhalten. Popel besteht hauptsächlich aus abgestorbenen Hautzellen und Schleim und enthält keine DNA. **
-
Was ist eine URL Woraus besteht eine URL?
Eine URL (Uniform Resource Locator) ist eine Zeichenfolge, die die Adresse eines bestimmten Ressourcen im Internet angibt, wie z.B. eine Webseite, ein Bild oder eine Datei. Eine URL besteht aus mehreren Teilen, darunter das Protokoll (z.B. http oder https), den Domainnamen (z.B. www.example.com) und den Pfad zur spezifischen Ressource auf dem Server. Optional können auch Portnummer, Anker und Abfrageparameter enthalten sein. Zusammen bilden diese Teile die vollständige Adresse, die es ermöglicht, eine bestimmte Ressource im Internet zu lokalisieren und abzurufen. **

Gehört der URL-Parameter in einer URL noch zur URL oder ist das dann schon eine URI?
Ein URL-Parameter gehört immer noch zur URL. Eine URL (Uniform Resource Locator) ist eine spezifische Art von URI (Uniform Resource Identifier), die eine Ressource im Internet identifiziert. Ein URL-Parameter wird verwendet, um zusätzliche Informationen oder Parameter an eine bestimmte URL anzuhängen, um die Anfrage genauer zu spezifizieren. **
Was ist mit der URL in meiner URL-Suchleiste los?
Es ist schwierig, Ihre Frage ohne weitere Informationen zu beantworten. Es könnte verschiedene Gründe geben, warum etwas mit der URL in Ihrer URL-Suchleiste nicht stimmt. Es könnte ein Tippfehler vorliegen, die Webseite könnte nicht mehr existieren oder es könnte ein Problem mit Ihrem Internetverbindung oder Browser geben. **
Top-Angebote
Produkte zum Begriff URL-Rewrite:
-
Offizier Einstellungstest (CAT Test)Offizier Einstellungstest (CAT Test) , Offizier Einstellungstest (CAT-Test) Testtraining für Allgemeinwissen, Logisches Denken (Logik), Mathematik, Deutsch, Englisch, Konzentration PERFEKTE VORBEREITUNG: Das Komplettpaket enthält das Bundeswehr-Einstellungstest-BUCH (Hardcover) und -eBook der Amazon-Bestseller-Autoren Philipp Silbernagel, Waldemar Erdmann und Philip Jeske im Wert von 49,99 EUR, Einstellungstest-APP und ONLINE-Testtrainer mit lebenslangem Zugriff auf über 2.000 Aufgaben und Übungen mit Lösungen und Videos Ausbildung oder Berufseinstieg - der Testtrainer für alle Arten von Einstellungstests ist sowohl für Fach- als auch für Führungskräfte geeignet. STARKE INHALTE: Aufgaben direkt am Smartphone, Laptop oder Tablet bearbeiten und lernen. Von Personalverantwortlichen empfohlen! VON KUNDEN EMPFOHLEN: Tausende Bewerber setzen jedes Jahr auf die Vorbereitungspakete von Plakos und sichern sich dadurch einen Vorteil gegenüber anderen Bewerbern. Besonders die schweren Aufgaben werden im Detail erläutert, teilweise sogar mit Video. Das sorgt für einen hohen Lernerfolg. Die Inhalte sind auch für die Vorbereitung auf das Assessment Center und das anschließende Vorstellungsgespräch geeignet, da dort häufig Fragen zur Bundeswehr allgemein oder zu Politik und Gesellschaft gestellt werden. Nutze deine Chance und bereite dich JETZT mit unserem Komplettpaket auf deinen Eignungstest vor! Es macht keinen Unterschied, ob du Feldwebel oder Offizier werden möchtest, den Eignungstest bei der Bundeswehr musst du auf jeden Fall zunächst erfolgreich durchlaufen. Die Aufgaben wurden in unseren Online-Programmen bereits von tausenden Kunden absolviert und konnten somit bereits vielen Bewerbern helfen, ihrem Traumberuf ein Stück näher zu kommen. , Armaturenbretter > Innenausstattung , Erscheinungsjahr: 20231124, Inhalt/Anzahl: 1, Seitenzahl/Blattzahl: 339, Keyword: CAT Test; Eignungstest CAT; Eignungstest Offizier; Einstellungstest CAT; Einstellungstest Offizier; Offizier; Offizier CAT Test; Offizier Einstellungstest (CAT Test), Fachschema: Bewerbung~Bundeswehr~Andragogik~Bildung / Erwachsenenbildung~Erwachsenenbildung, Fachkategorie: Erwachsenenbildung, lebenslanges Lernen~Kinder/Jugendliche: Sachbuch: Arbeit & Gesellschaft~Kinder/Jugendliche: Persönliche und soziale Themen: Behinderung und besondere Förderung, Warengruppe: HC/Erwachsenenbildung, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 213, Breite: 150, Höhe: 34, Gewicht: 796, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist am Ende des Anime Rewrite denn überhaupt passiert?
Am Ende des Anime Rewrite wird die Welt von einem großen Ereignis namens "Salvation" transformiert. Die Protagonisten werden in eine neue Welt versetzt, in der ihre Wünsche und Träume erfüllt werden. Es wird angedeutet, dass sie ein neues Leben beginnen und ihre Vergangenheit hinter sich lassen können. **
-
Was ist ein DNS Test?
Ein DNS-Test ist ein Verfahren, bei dem die Funktionalität und Zuverlässigkeit eines Domain Name Systems (DNS) überprüft wird. DNS ist ein wesentlicher Bestandteil des Internets, da es Domainnamen in IP-Adressen umwandelt, um den Datenverkehr zwischen Computern zu ermöglichen. Ein DNS-Test kann verschiedene Aspekte des DNS überprüfen, wie die Geschwindigkeit der Namensauflösung, die Verfügbarkeit von DNS-Servern und die Konsistenz der DNS-Datenbanken. Durch regelmäßige DNS-Tests können Probleme frühzeitig erkannt und behoben werden, um die reibungslose Funktion von Websites und anderen Internetdiensten sicherzustellen. **
-
Wie aktualisiere ich die URL bei der Fritzbox DNS?
Um die URL bei der Fritzbox DNS zu aktualisieren, müssen Sie die Einstellungen der Fritzbox aufrufen. Gehen Sie dazu in Ihrem Webbrowser auf die IP-Adresse der Fritzbox (standardmäßig 192.168.178.1) und loggen Sie sich mit Ihrem Benutzernamen und Passwort ein. In den DNS-Einstellungen können Sie dann die URL aktualisieren und speichern. **
-
Wie kann man einen homographischen Angriff durch DNS-Kontrolle, IP-Server-Abgleich, IP-Authentifizierung und URL-Übereinstimmung vermeiden?
Um einen homographischen Angriff zu vermeiden, sollten mehrere Maßnahmen ergriffen werden. DNS-Kontrolle beinhaltet die Überprüfung der DNS-Einträge auf verdächtige oder gefälschte Domains. Der IP-Server-Abgleich stellt sicher, dass die IP-Adresse des Servers mit der erwarteten IP-Adresse übereinstimmt. IP-Authentifizierung erfordert eine Überprüfung der Identität des Servers, um sicherzustellen, dass er legitim ist. Die URL-Übereinstimmung stellt sicher, dass die URL korrekt geschrieben ist und keine verdächtigen Zeichen enthält, die auf einen homographischen Angriff hinweisen könnten. **
Ähnliche Suchbegriffe für URL-Rewrite
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kannst du einen DNS-Test mit Popel durchführen?
Nein, ein DNS-Test kann nicht mit Popel durchgeführt werden. Ein DNS-Test ist ein Verfahren zur Analyse der DNA, um genetische Informationen zu erhalten. Popel besteht hauptsächlich aus abgestorbenen Hautzellen und Schleim und enthält keine DNA. **
-
Was ist eine URL Woraus besteht eine URL?
Eine URL (Uniform Resource Locator) ist eine Zeichenfolge, die die Adresse eines bestimmten Ressourcen im Internet angibt, wie z.B. eine Webseite, ein Bild oder eine Datei. Eine URL besteht aus mehreren Teilen, darunter das Protokoll (z.B. http oder https), den Domainnamen (z.B. www.example.com) und den Pfad zur spezifischen Ressource auf dem Server. Optional können auch Portnummer, Anker und Abfrageparameter enthalten sein. Zusammen bilden diese Teile die vollständige Adresse, die es ermöglicht, eine bestimmte Ressource im Internet zu lokalisieren und abzurufen. **
-
Gehört der URL-Parameter in einer URL noch zur URL oder ist das dann schon eine URI?
Ein URL-Parameter gehört immer noch zur URL. Eine URL (Uniform Resource Locator) ist eine spezifische Art von URI (Uniform Resource Identifier), die eine Ressource im Internet identifiziert. Ein URL-Parameter wird verwendet, um zusätzliche Informationen oder Parameter an eine bestimmte URL anzuhängen, um die Anfrage genauer zu spezifizieren. **
-
Was ist mit der URL in meiner URL-Suchleiste los?
Es ist schwierig, Ihre Frage ohne weitere Informationen zu beantworten. Es könnte verschiedene Gründe geben, warum etwas mit der URL in Ihrer URL-Suchleiste nicht stimmt. Es könnte ein Tippfehler vorliegen, die Webseite könnte nicht mehr existieren oder es könnte ein Problem mit Ihrem Internetverbindung oder Browser geben. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.